【徳丸浩氏に聞く】Webサイトのサイバー被害を80%減らす「4つのセキュリティ対策」とは?
EGセキュアソリューションズ 徳丸浩氏に聞く「被害を80%減らす4つの鉄則」2026年最新アップデート。
9月2日 7:05
「ランサムウェア被害」「AIによるサイバー攻撃」「WordPress改ざん」「個人情報流出」――。近年、連日のようにニュースを騒がせるサイバー攻撃の話題。中小企業やWebサイト運営者にとっても、もはやセキュリティ脅威は他人事ではない。
「最近企業への攻撃が増えているが、企業の頭文字がアルファベット順に狙われているのではないか」という都市伝説まで飛び出すほど、現場の危機感は高まっている。そこで、サイバー攻撃に詳しい、EGセキュアソリューションズ株式会社 取締役CTOの徳丸浩氏に話を聞いた。本記事は、「Webサイト関連特集」の第1弾。
サイバー攻撃が巧妙化しても「基本」は変わらない
Web担当者Forumでは、12年前にWebサイトのセキュリティ対策について徳丸氏に取材をしたことがある。12年前に教わったセキュリティ対策は、サイバー攻撃が巧妙化した現在でも通用するのだろうか。
徳丸氏の口から飛び出したのは、意外な一言であった。
12年前と比べて、対策の基本は変わっていませんよ
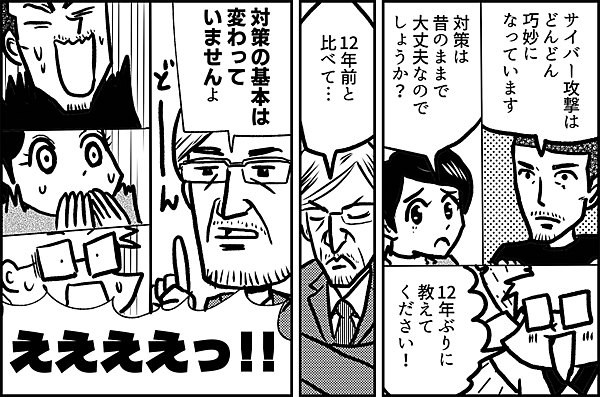
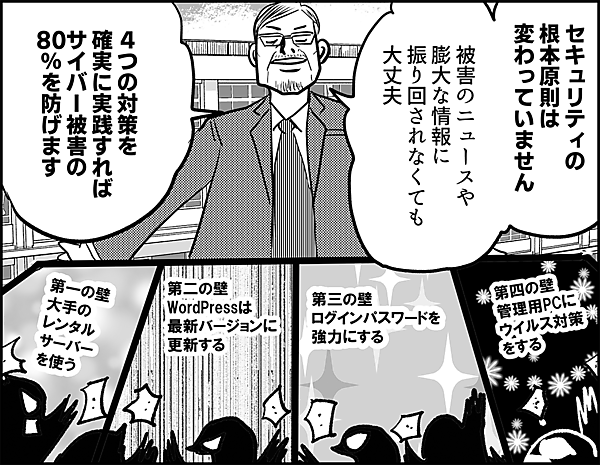
攻撃手法のトレンド自体は変化しているものの、サイバー攻撃者が狙ってくる脆弱性や侵入経路の根本は、昔と変わっていないのだという。そのため、現在であっても「4つの基本ポイント」をしっかりと押さえて実行すれば、Webサイトのサイバー被害を80%減らせるという。
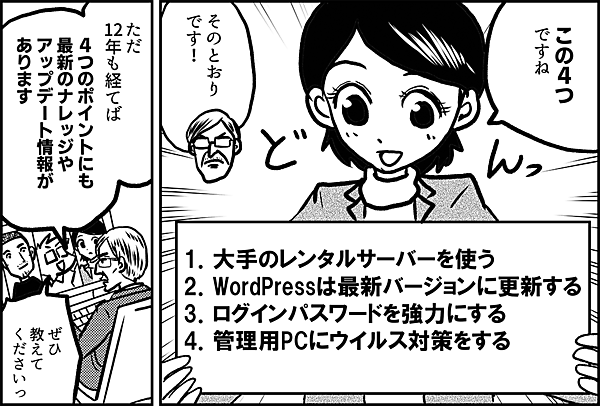
Webサイトを守る4つの基本対策
- 大手のレンタルサーバーを使う
- WordPressは最新バージョンに更新する
- ログインパスワードを強力にする
- 管理用PCにウイルス対策をする
ただ、12年という歳月を経て、これらの4つのポイントにも最新のナレッジやアップデート情報が存在する。詳しく見ていこう。
対策1 大手のレンタルサーバーを使う――クラウド全盛期の今も合理的
1つ目のポイントは「大手のレンタルサーバーを使う」ことだ。
大手事業者であれば、インフラレベルで必要なセキュリティ対策や監視をあらかじめ実施してくれているため、安全性が高い。しかし、現在は「AWS」や「Google Cloud」に代表されるクラウドサービス全盛の時代である。「クラウドの方が最新で安全なのではないか」という疑問が生じるのも無理はない。
この点について徳丸氏は、次のように解説する。
たしかにクラウドは自由度が高く魅力的ですが、OSやPHPのバージョンアップを含めた更新管理を、自社で責任を持って運用・実施しなければなりません。一方、大手のレンタルサーバーであれば、そうした面倒な保守更新を事業者側が自動で代行してくれることが多いのです
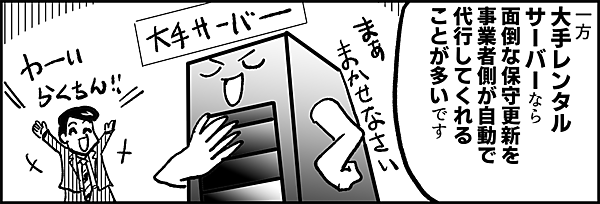
つまり、「自前での運用管理が困難であれば、プロ(大手事業者)に任せる」という原則は、クラウドが普及した現代においてもまったく変わっていない。リソースの限られた中小企業や個人事業主にとっては、大手のレンタルサーバーを利用することこそが、現在でも極めて合理的かつ安全な選択肢なのである。
対策2 WordPressの自動更新は絶対にオフにするな!
2つ目のポイントは「WordPressの最新バージョンへの更新」だ。現代のWordPressでは、マイナーバージョンの自動更新が標準設定となっているが、徳丸氏は「これは絶対にオフにしてはいけない」と強調する。
Webサイト運用者の間では、「自動更新によってサイトの表示が崩れたり、画面が真っ白(画面不具合)になるのが怖くて手動更新にしている」というケースが少なくない。しかし、徳丸氏によれば、それはリスクの捉え方が間違っているという。
天秤にかけるべき2つのリスク
- 自動更新による「表示の不具合が発生するリスク」
- 更新を怠ることによる「不正侵入・改ざん等のセキュリティ事故リスク」
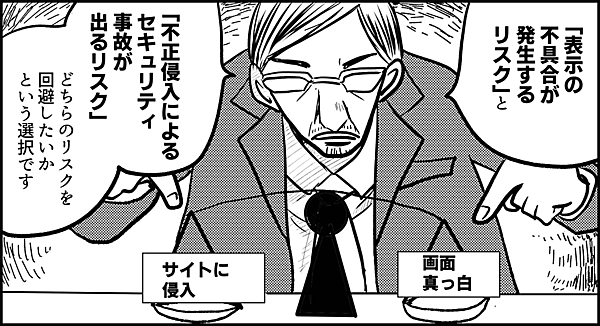
どちらのリスクを回避したいかという選択において、圧倒的に危険であり避けるべきは「不正侵入によるセキュリティ事故」だ。サイトが侵入されれば、顧客情報の流出や他者への攻撃の踏み台にされるなど、事業存続に関わる重大な損害に発展する。
画面表示が崩れる本当の原因は「プラグインの入れすぎ」
そもそも、なぜWordPressの自動更新によって画面が真っ白になるようなエラーが起きるのか。その明確な原因として徳丸氏が挙げたのが「プラグインの入れすぎ」だ。
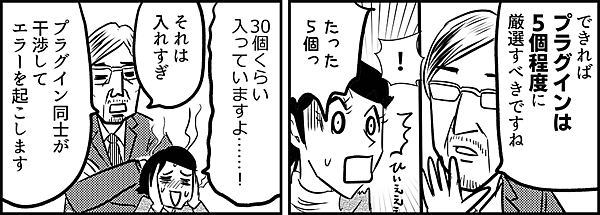
便利な機能を求めて30個ものプラグインを導入しているケースも見受けられるが、プラグインが増えるほど互いに干渉し合い、エラーを引き起こす確率が高まる。徳丸氏は「できればプラグインは5個程度に厳選すべき」とアドバイスする。
さらに近年では、更新が停止したプラグインのリスクに加え、「ソフトウェアサプライチェーン攻撃」が深刻化している。これは、悪意ある第三者がプラグインの開発・管理権限を乗っ取り、悪質なコードを含んだアップデートを公式に配布する手法だ。
こうした最新脅威を防ぐためにも、プラグインの厳選と同時に、日頃から不具合や脆弱性情報をチェックしておくことが推奨される。徳丸氏(@ockeghem)や、セキュリティアナリストのpiyokango氏(@piyokango)などのX(旧Twitter)アカウントをフォローしておくのが有効だ。
対策3 パスワードは「15文字以上」へ――覚える必要はない
3つ目のポイントは「ログインパスワードの強化」だ。
かつては「10文字以上の英数字記号」が推奨されていたが、この基準はアップデートされている。米国国立標準技術研究所(NIST)のガイドライン改定等に伴い、現在の推奨基準は「15文字以上の長さを確保すること」となっている。
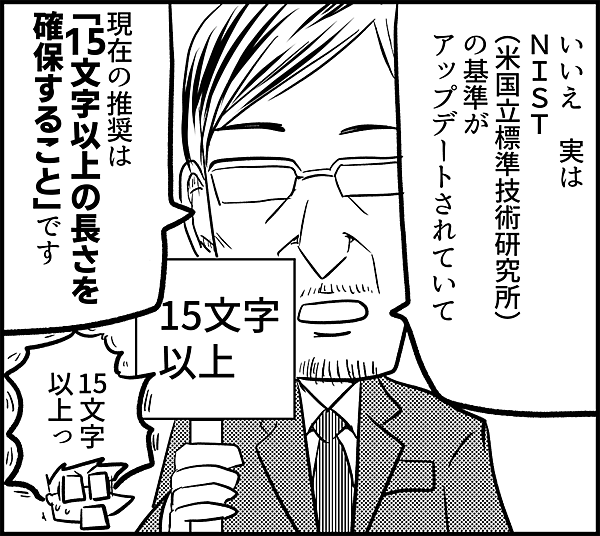
「15文字以上も複雑なパスワードを覚えるなんて無理だ」と頭を抱えるかもしれないが、徳丸氏によれば「覚える必要はない」という。
現代におけるパスワード管理のベストプラクティスは以下の2点に尽きる。
- パスワード管理ツールを活用し、ランダムな文字列を自動生成する
- 他のサービスとパスワードを絶対に使い回さない
人間が記憶に頼るのではなく、ツールに頼って長大かつランダムなパスワードを管理することこそが、最も安全で現実的なアプローチなのだ。
対策4 管理用PCを守る――OS標準機能と最新アップデートが最強の防御
最後の4つ目は「管理用PCを守る」ことである。Webサイトの管理権限を持つパソコンがウイルスやマルウェアに感染すれば、どれだけサーバー側を固めてもログイン情報が盗まれ、サイトはあっさり乗っ取られてしまう。
では、管理用PCにはどのようなサードパーティ製セキュリティソフトを入れるべきなのだろうか。
徳丸氏の回答はシンプルだ。「MacであってもWindowsであっても、OS標準のセキュリティ機能で十分」だという。
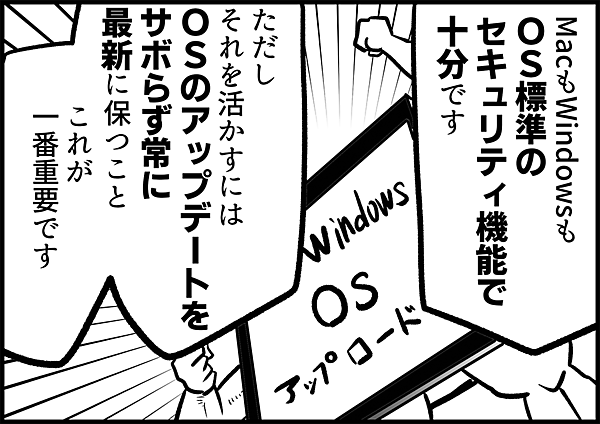
現代のOS(Windows Defenderなど)は非常に高度なセキュリティ機能を備えている。ただし、その機能を最大限に活かすための絶対条件がある。それが「OSのアップデートをサボらず、常に最新の状態に保つこと」だ。
特別なツールを導入すること以上に、OSの更新通知を放置せず、常に最新状態を維持するという「基本の徹底」こそが、最強の防御策となる。
まとめ:膨大な情報に振り回されず、4つの基本を確実に実践しよう
日々のニュースで報じられる複雑な攻撃手法や、溢れかえるセキュリティ情報に不安を感じる人も多いだろう。しかし、徳丸氏が強調するように、Webセキュリティの根本原則は12年前から変わっていない。
被害のニュースや膨大な情報に振り回される必要はありません。今回紹介した4つの基本対策を確実に実践すれば、サイバー被害の80%を防ぐことができます
最後に、Webサイト運営者や事業者が今すぐ取り組むべきチェックリストをまとめておく。
Webサイトセキュリティ チェックリスト
- 自社運用が難しい場合、無理せず大手の高品質なレンタルサーバーを選択しているか?
- WordPressのマイナー自動更新をオンにしているか?
- 不要なプラグインを削減し、5個前後に厳選しているか?
- ログインパスワードは使い回さず、ツール等で15文字以上のランダムな文字列に設定しているか?
- 管理用PCのOS(Windows/Mac)を常に最新バージョンに更新しているか?
基本を忠実に守り、足元を固めること。それこそが、巧妙化するサイバー脅威から自社のWebサイトと顧客を守る最も確実な道である。
【補足】
徳丸氏は現在、Webセキュリティのバイブルとして知られる『体系的に学ぶ 安全なWebアプリケーションの作り方』(通称:徳丸本)の改訂版を執筆中とのことだ。刊行時期は未定だが、Webエンジニア・担当者は続報を楽しみに待ちたい。
関連記事

【漫画】徳丸浩さんに聞いた!Webセキュリティ被害を80%減らせる「4つの対策」とは?
9月4日 7:05

放置された“野良サイト”が狙われる! WordPress改ざん傾向の変化と事例解説
1月9日 7:05

誰でも簡単にできる4つのセキュリティ対策で、被害を80%減らせる!? Webセキュリティの専門家・徳丸浩さんに聞いてきた
2014年5月9日 9:00

安全なWebサイト構築の必須知識! “発注前”から始めるべきセキュリティ対策のポイント
2025年3月6日 7:01

知らないうちに、あなたのWebサイトが「加害者」に! 改ざん・踏み台にされないためのセキュリティ対策とは?
2017年3月16日 7:00

知らないとヤバイ! サーバー攻撃で企業Webサイトが知らぬ間に悪用される【最新セキュリティ事情】
2022年6月14日 7:00
バックナンバー


この記事の筆者
筆者の人気記事

Twitterは年齢制限アリ! 何歳から使える? 凍結の流れと解除方法まとめ
2019年3月20日 7:00

Gmailにメールが送れなくなるかも! 5月中にやるべき対応策は?【1週間まとめ】
2024年5月7日 11:50

小中高生の「なりたい職業」最新ランキング! 子どもの夢はどう変化する? 【学研教育総合研究所調べ】
2025年2月12日 8:10

エゲつないほどカワイイのに私は社会不適合者。超絶美形女子「はましゃか」の破壊力半端ない!
2018年8月22日 7:00

SmartNewsのニュース選定のアルゴリズムってどうなってるの? 裏側を聞いてきた
2015年4月14日 7:00

2025年「住みたい街」ランキング発表! 首都圏1位は8年連続であの街 関西1位は?【リクルート調べ】
2025年3月27日 8:10