Webのコト、教えてホシイの!

【漫画】徳丸浩さんに聞いた!Webセキュリティ被害を80%減らせる「4つの対策」とは?

12年前と比べて、セキュリティ対策の基本はどう変わったのか?

星井博文

9月4日 7:05

Webのコト、教えてホシイの!
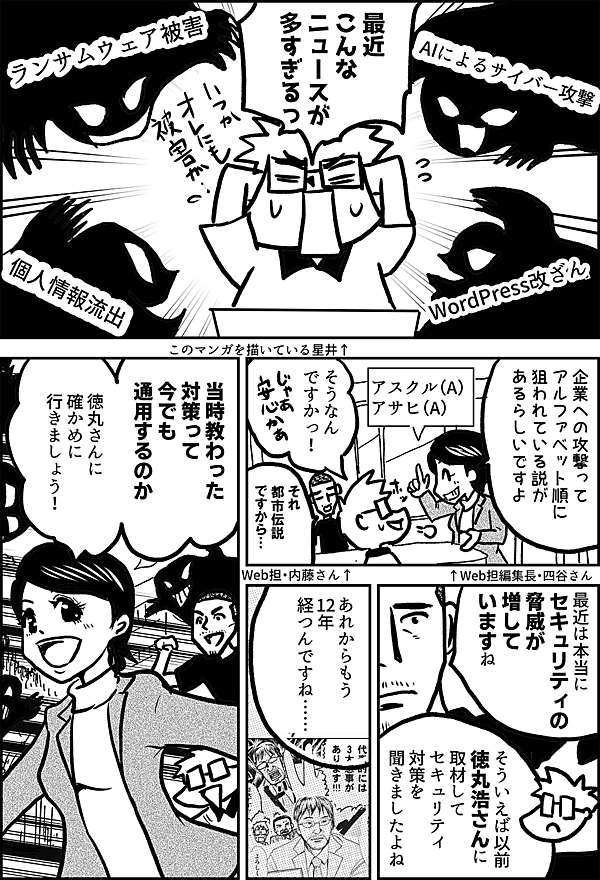
「ランサムウェア被害」 「AIによるサイバー攻撃」 「WordPress改ざん」 「個人情報流出」 最近 こんな ニュースが 多すぎるっ このマンガを描いている星井↑ 企業への攻撃って アルファベット順に 狙われている説が あるらしいですよ ↑Web担編集長・四谷さん アスクル(A) アサヒ(A) そうなん ですかっ! それ 都市伝説 ですから… Web担・内藤さん↑ 最近は 本当に セキュリティの 脅威が 増していますね そういえば以前 徳丸浩さんに 取材して セキュリティ 対策を 聞きましたよね あれからもう 12年 経つんですね…… 当時教わった 対策って 今でも 通用するのか 徳丸さんに 確かめに 行きましょう!
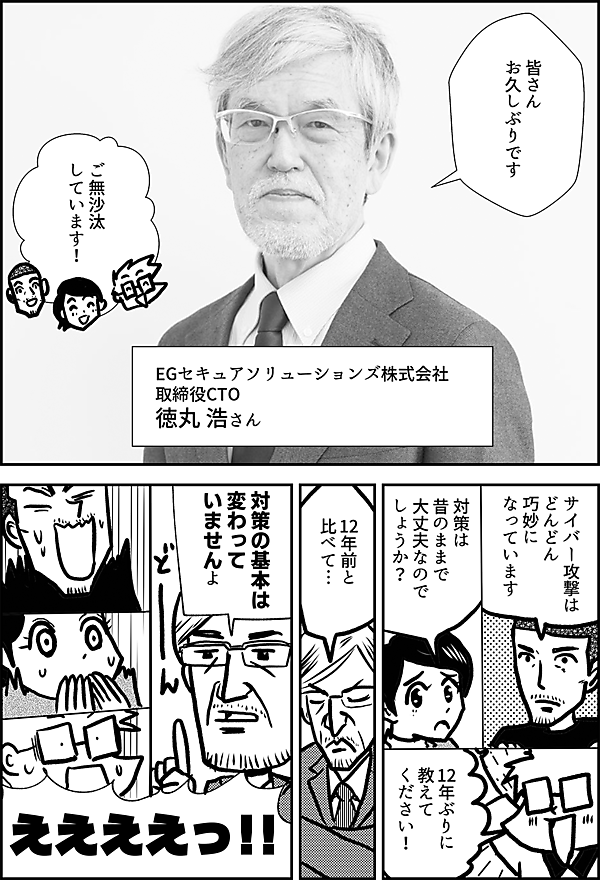
皆さん お久しぶりです EGセキュアソリューションズ株式会社  取締役CTO 徳丸 浩さん ご無沙汰 しています! サイバー攻撃は どんどん 巧妙に なっています 対策は 昔のままで 大丈夫なのでしょうか? 12年ぶりに 教えて ください!  12年前と比べて… 対策の基本は 変わって いませんよ ええええっ!!
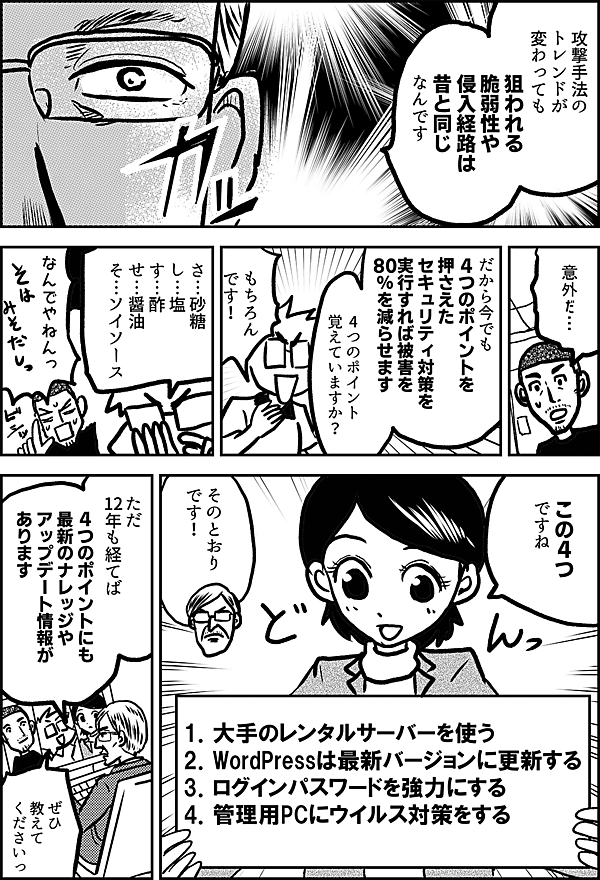
攻撃手法の トレンドが 変わっても 狙われる 脆弱性や 侵入経路は 昔と 同じなんです 意外だ… だから今でも 4つのポイントを 押さえた セキュリティ対策を 実行すれば 被害を 80%を減らせます 4つのポイント 覚えていますか? もちろん です! さ…砂糖 し…塩 す…酢 せ…醤油 そ…ソイソース なんでやねんっ この4つ ですね 1.大手のレンタルサーバーを使う 2.WordPressは最新バージョンに更新する 3.ログインパスワードを強力にする 4.管理用PCにウイルス対策をする そのとおり です! ただ 12年も経てば 4つのポイントにも 最新のナレッジや アップデート情報が あります ぜひ 教えて くださいっ
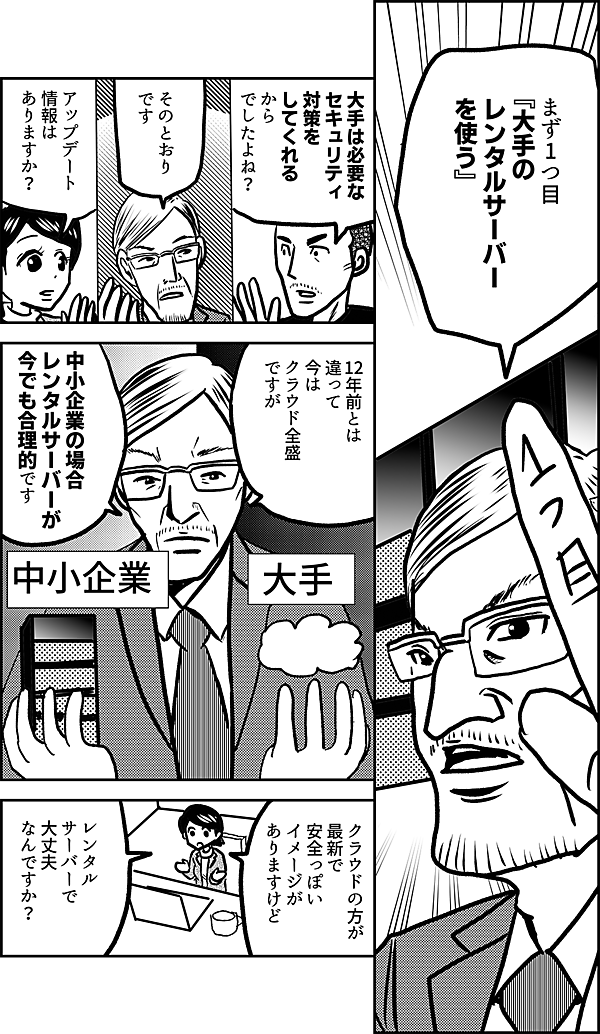
まず1つ目 『大手の レンタルサーバー を使う』 大手は必要な セキュリティ 対策を してくれる から でしたよね? そのとおり です アップデート 情報は ありますか? 12年前とは 違って 今は クラウド全盛 ですが 中小企業の場合 レンタルサーバーが 今でも合理的です クラウドの方が 最新で安全っぽい イメージが ありますけど レンタル サーバーで 大丈夫 なんですか?
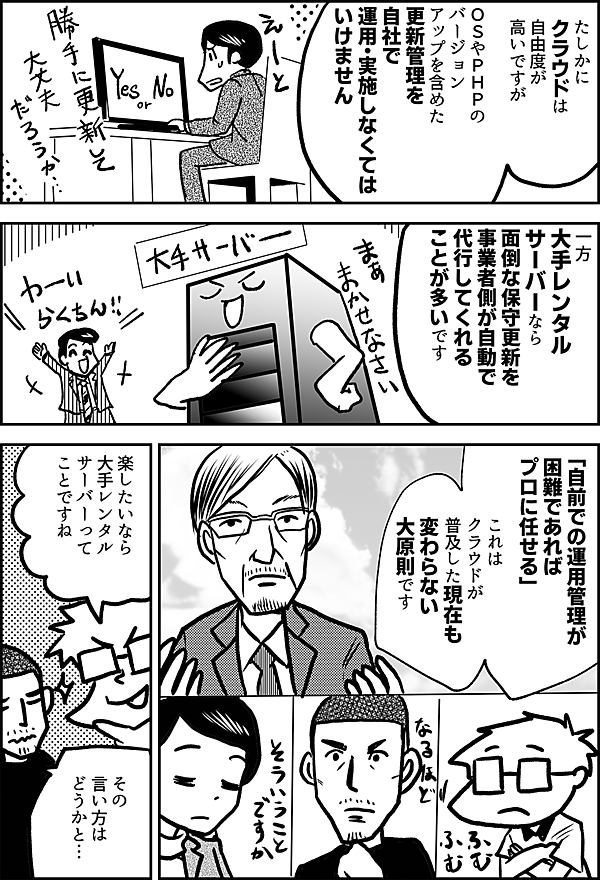
たしかに クラウドは 自由度が 高いですが OSやPHPの バージョン アップを含めた 更新管理を 自社で 運用・実施しなくては いけません 一方 大手レンタル サーバーなら 面倒な保守更新を 事業者側が自動で 代行してくれることが 多いです 「自前での運用管理が 困難であれば プロに任せる」 これは クラウドが 普及した現在も 変わらない 大原則です 楽したいなら 大手レンタル サーバーって ことですね その 言い方は どうかと…
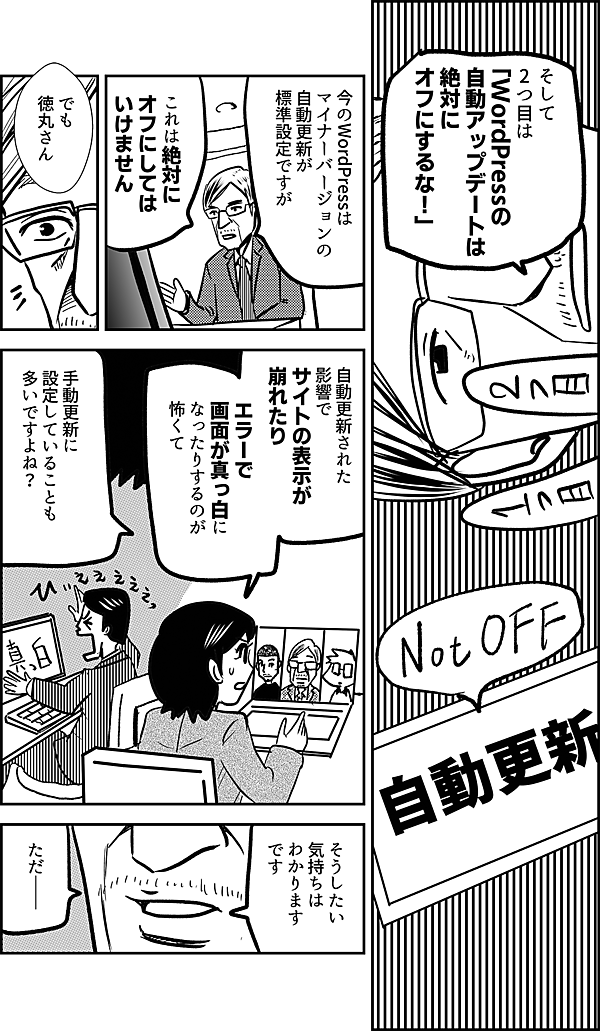
そして 2つ目は 「WordPressの 自動アップデートは 絶対に オフにするな!」 今のWordPressは マイナーバージョンの 自動更新が 標準設定ですが これは絶対に オフにしては いけません でも 徳丸さん 自動更新された 影響で サイトの表示が 崩れたり エラーで 画面が真っ白に なったりするのが 怖くて 手動更新に 設定していることも 多いですよね? そうしたい 気持ちは わかります です ただ――
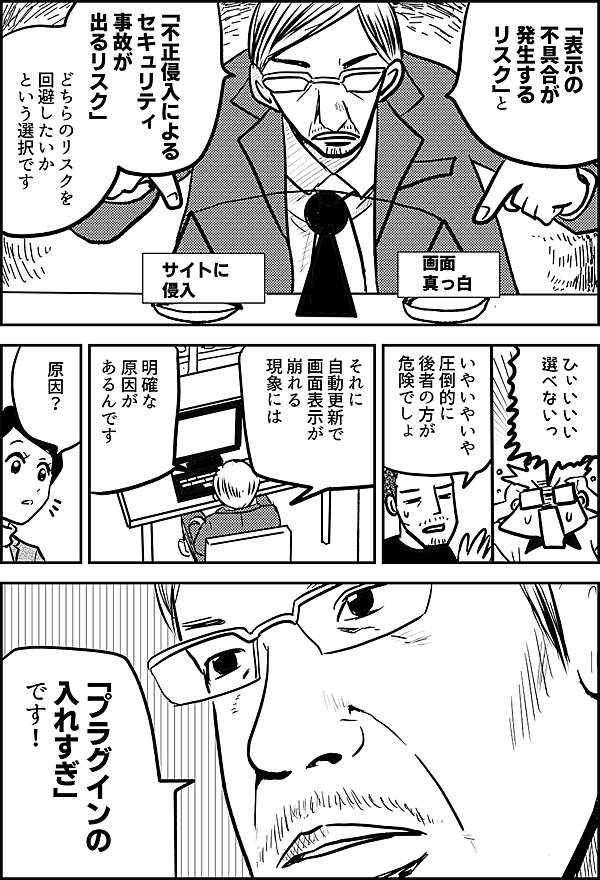
「表示の 不具合が発生する リスク」と 「不正侵入による セキュリティ事故が 出るリスク」 どちらのリスクを 回避したいか という選択です 画面 真っ白 サイトに 侵入 ひぃいいい 選べないっ いやいやいや 圧倒的に 後者の方が 危険でしょ それに 自動更新で 画面表示が 崩れる 現象には 明確な 原因が あるんです 原因? 「プラグインの 入れすぎ」 です!
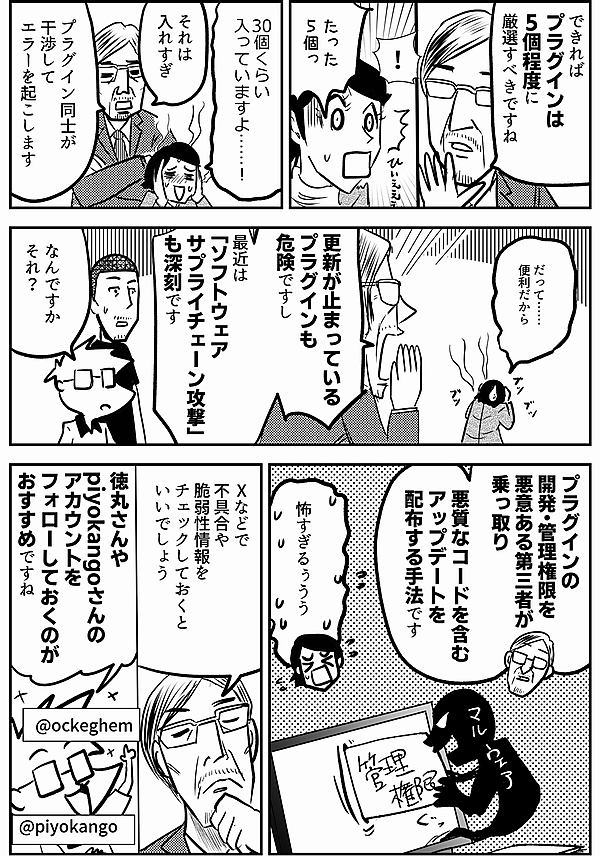
できれば プラグインは 5個程度に 厳選すべきですね ! たった 5個っ 30個くらい 入っていますよ……! それは 入れすぎ プラグイン同士が 干渉して エラーを起こします だって…… 便利だから 更新が止まっている プラグインも 危険ですし 最近は 「ソフトウェア サプライチェーン攻撃」 も深刻です なんですか それ? プラグインの 開発・管理権限を 悪意ある第三者が 乗っ取り 悪質なコードを含む アップデートを 配布する手法です 怖すぎるぅうう Xなどで 不具合や 脆弱性情報を チェックしておくと いいでしょう 徳丸さんや piyokangoさんの アカウントを フォローしておくのが おすすめですね @ockeghem @piyokango
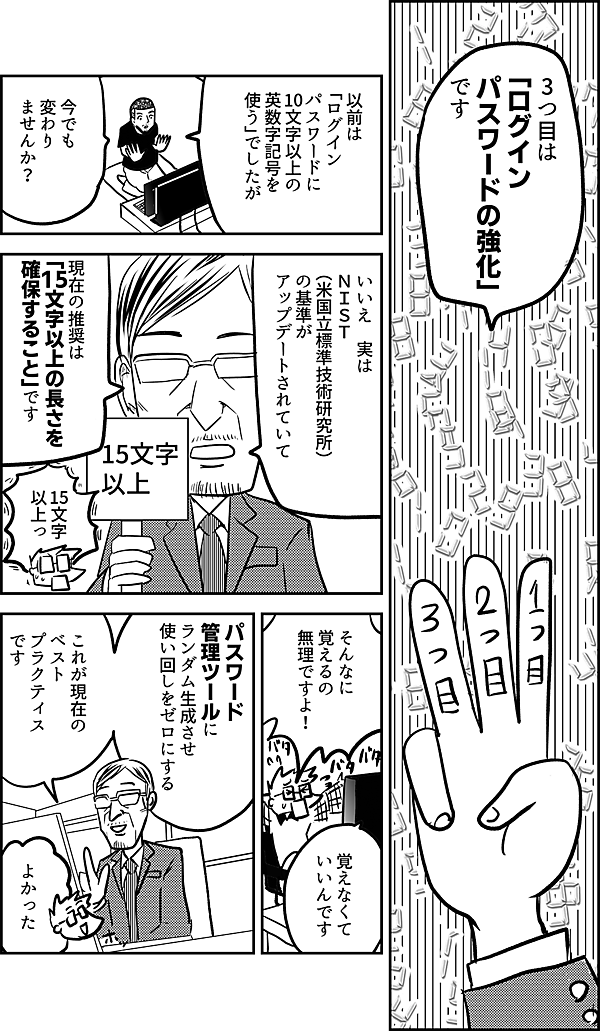
3つ目は 「ログインパスワードの強化」 です 以前は 「ログイン パスワードに 10文字以上の 英数字記号を 使う」でしたが 今でも 変わり ませんか? いいえ 実は NIST (米国立標準技術研究所) の基準がアップデートされていて 現在の推奨は 「15文字以上の長さを 確保すること」です そんなに 覚えるの 無理ですよ! 覚えなくて いいんです 「パスワード 管理ツールで ランダム生成する」 「使い回しをしない」 これが現在の ベスト プラクティス です よかった
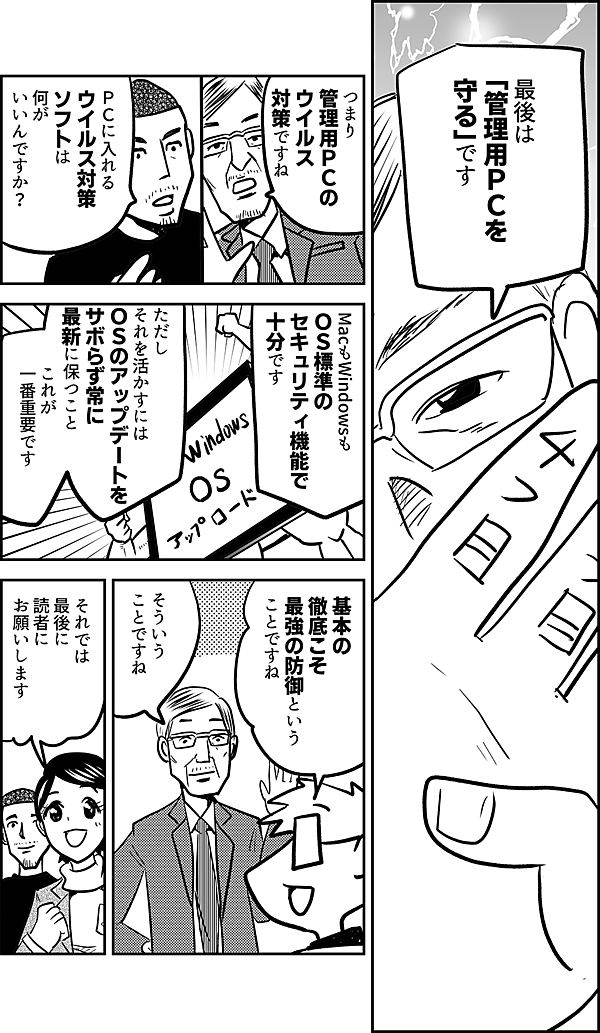
最後は 「管理用PCを 守る」です つまり 管理用PCの ウイルス 対策ですね PCに入れる ウイルス対策 ソフトは 何が いいんですか? MacもWindowsも OS標準の セキュリティ機能で 十分です ただしそれを活かすには OSのアップデートを サボらず常に 最新に保つこと これが 一番重要です 基本の 徹底こそ 最強の防御という ことですね そういう ことですね それでは 最後に 読者に お願いします
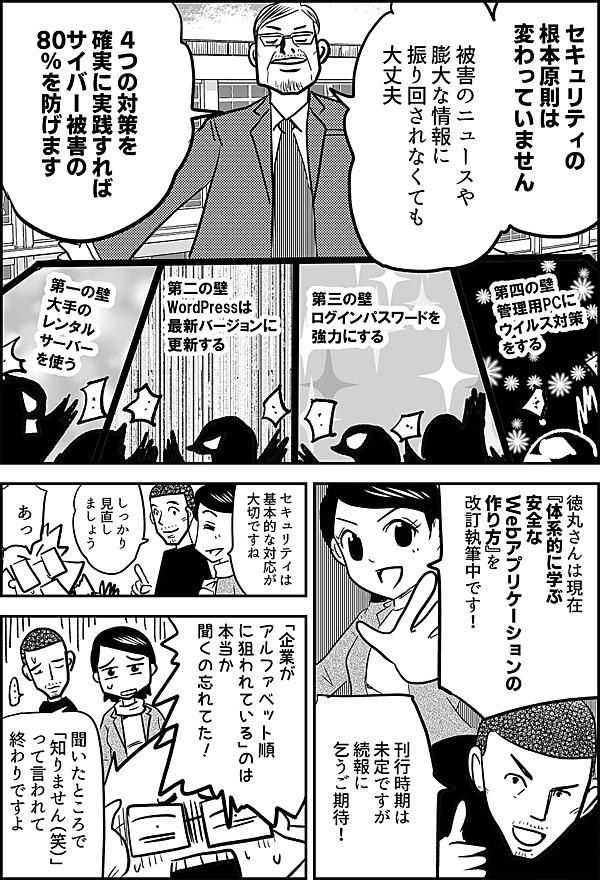
セキュリティの 根本原則は 変わっていません 被害のニュースや 膨大な情報に 振り回されなくても 大丈夫 4つの対策を 確実に実践すれば サイバー被害の 80%を防げます 徳丸さんは現在 『体系的に学ぶ 安全なWebアプリケーションの作り方』 を改訂執筆中です! 刊行時期は 未定ですが 続報に乞うご期待! セキュリティは 基本的な対応が 大切ですね しっかり 見直し ましょう あっ 「企業が アルファベット順 に狙われている」のは 本当か 聞くの忘れてた! 聞いたところで 「知りません(笑)」 って言われて 終わりですよ

次回は10月30日(金)公開予定

人気記事トップ10

人気記事ランキングをもっと見る