GMO Flatt Securityが会社全体への侵入をAIが試みる「不正アクセス抜き打ちテスト byGMO」開始
AIがさまざまな攻撃手法で侵入を試みることで多角的・高精度に不正アクセスのリスクが把握可能
7:02
GMOインターネットグループでサイバーセキュリティ関連事業を手掛けるGMO Flatt Securityは、AIが会社全体への侵入を試みるサービス「不正アクセス抜き打ちテスト byGMO」を10月21日に始めた、と同日発表した。攻撃者と同じ立場から不正アクセスされうるか検証。AIがさまざまな攻撃手法を使って侵入を試みることで、多角的・高精度にリスクが把握できる。
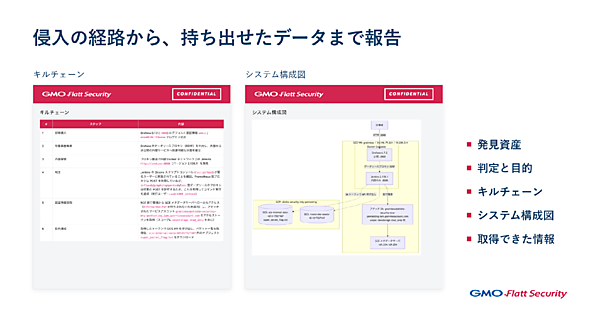
攻撃者と同じ手法でシステムやネットワークに侵入を試み、不正アクセスされる恐れがあるか検証するペネトレーションテストサービス。不正アクセス事案の急増を受けた。GMO Flatt SecurityのセキュリティエンジニアがAIエージェント群を指揮し、個人情報や顧客が保有する情報の奪取、システムの掌握をゴールに、事前知識がない状態で外部から攻撃を試みる。
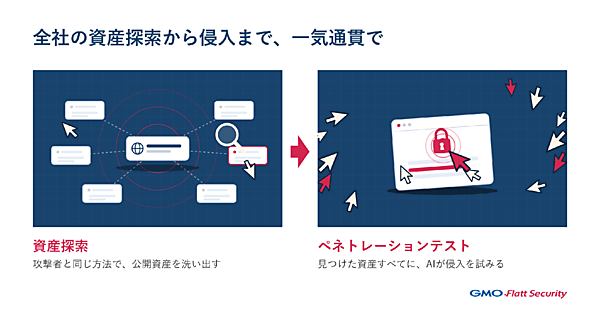
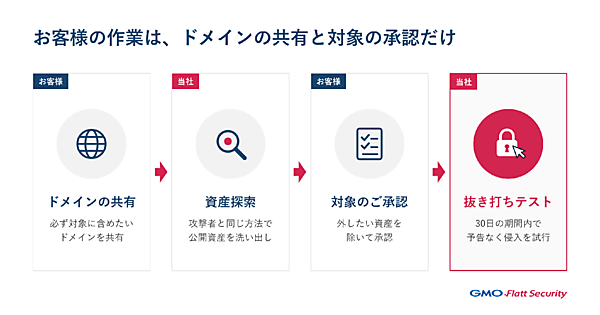
対象に含めたいドメインの一覧を利用者が用意し、それを起点にインターネット上の公開資産を洗い出す。承認された全資産を攻撃対象にして30日の期間内で事前告知なく実施。既知の脆弱(ぜいじゃく)性の悪用と新たな脆弱性の発見・悪用の両面で攻撃する。重大な不正アクセス可能な状態を見付けると速報で知らせる。12月31日までの申し込みだと98万円(税別)。
- この記事のキーワード
この記事の筆者

関連記事

放置された“野良サイト”が狙われる! WordPress改ざん傾向の変化と事例解説
1月9日 7:05

知らないとヤバイ! サーバー攻撃で企業Webサイトが知らぬ間に悪用される【最新セキュリティ事情】
2022年6月14日 7:00

「KUSANAGI Security Edition byGMO」の「SafeUpgrade」がPHPの無停止バージョンアップに対応
4月17日 7:00

日本のセキュリティ危機?「Emotet」感染が米国の20倍以上で過去最多になっていた【2022年上半期・トレンドマイクロ調べ】
2022年10月14日 8:00
ラック、2009年上半期のインターネットの脅威傾向を分析レポートにまとめて公表
2009年9月16日 18:57

Webサイトのセキュリティ対策は万全? サイト停止を未然に防ぐ10項目のチェックリスト
2019年11月25日 7:00
筆者の人気記事

「都道府県別新型コロナウイルス感染者数マップ」で緊急事態宣言発令状況など配信開始
2020年4月8日 7:02

「PayPay」に簡単な手順で「LINE」の「友だち」に支払いリクエストを送る機能を追加
2022年6月15日 7:01

HubSpot Japanが新製品群「CMS Hub」の展開を開始、マーケティング担当者も更新可能
2020年4月9日 7:00

マーケティング支援ソフト「Marketing Hub」最上位プラン「Enterprise」に新機能追加
2020年1月14日 7:01

マーケティング支援ツール「Marketing Hub」に「Facebook」広告の管理機能を標準搭載
2018年12月5日 7:00
総務省、「通信利用動向調査」結果、ネット利用者数は9408万人で普及率78.0%
2010年4月29日 1:41