サイバー攻撃による情報漏えい、10月末時点で約3.8億件 すでに前年の約7.6倍に【MM総研調べ】
100万件以上の大規模事案は45件。認証情報を含む漏えいも延べ約1.6億件に。
6:00
MM総研は、「国内サイバー攻撃による情報漏えい動向調査」の結果を発表した。国内の企業・組織が公表した情報漏えい事案について、2026年10月末時点の動向をまとめている。
関連記事
漏えい情報は10月末時点で約3.8億件、認証情報も延べ約1.6億件に
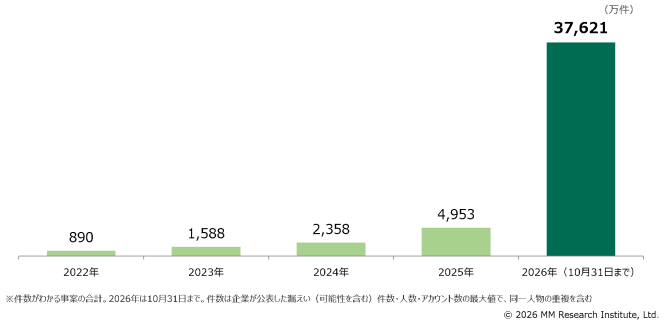
サイバー攻撃による情報漏えいについて、漏えいした可能性があるものも含め、件数が判明した事案を集計すると、2026年は10月31日までに3億7,621万件となり、2025年通年の4,953万件の約7.6倍に達した。
2022年は890万件、2023年は1,588万件、2024年は2,358万件と増えていたが、2026年は大幅に拡大。同じ期間の事案数は661件で、2025年通年の428件の約1.5倍となり、1件あたりの規模が大型化していることが明らかになった。

月別で見ると、9月が9,674万件、10月が1億8,544万件となった。10月だけで1~10月の合計の約半分を占め、2025年通年の約3.7倍に相当する。

漏えいした情報を項目別に見ると、2026年は「連絡先(メール・電話)」が延べ3億6,254万件で最多だった。以下、「氏名」が延べ2億8,430万件、「生年月日・性別・勤務先等」が延べ2億4,308万件と続いた。
また、「認証情報(パスワード等)」も延べ1億6,061万件にのぼり、2025年の514万件から約31倍に拡大。「クレジットカード情報」の延べ件数は、2022年の88万件から2025年は12万件まで減っていたが、2026年は438万件に増加した。
漏えい件数100万件以上の大規模事案も45件、過去5年間で最多
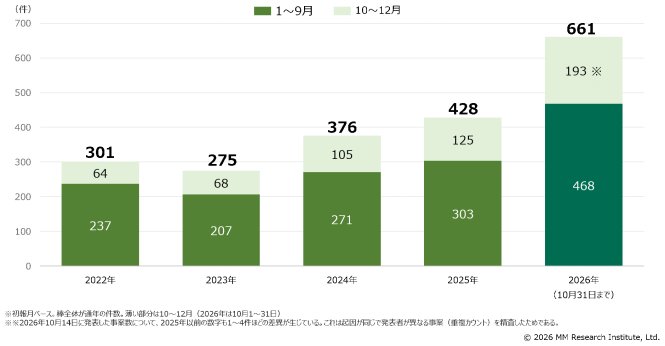
情報漏えいの事案数を年別に見ると、2026年10月末までに661件となった。2025年通年の428件を上回り、過去5年で最多を記録している。2026年1~9月に初報があった事案では、2022年の約2.0倍の水準となった。

月別に見ると、2022年から2024年前半までは月20~30件台で推移していたが、2026年は8月に72件、9月に81件と増えていき、10月には193件と、5年間で最も多い月となった。

業種別の事案数では、「情報通信業」が176件で最も多く、2025年通年の56件の約3.1倍となった。ソフトウエア・クラウドサービス企業やメディア企業での不正アクセスが目立っている。次いで「製造業」が98件、「卸売業、小売業」が93件、「教育、学習支援業」が51件だった。
なお、情報通信業の事案を、被害を受けたシステムの種類別に見ると、「他社向けSaaS・委託先のサービス」が58件で約3分の1を占めた。「自社の会員サービス・アプリ」は42件、「業務システム・管理画面・開発環境」は22件と続いている。
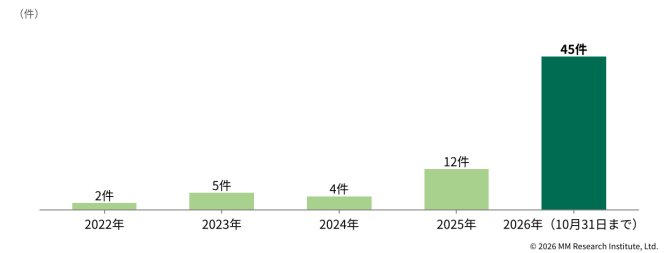
さらに、漏えい情報が100万件以上の大規模事案は、2026年10月末までに45件となった。2025年通年の約3.8倍に当たり、過去5年で最多となり、10月分だけで30件にのぼった。
調査概要
- 【調査対象】国内の組織(海外子会社を含む)が公表した、不正アクセス・ランサムウエア・マルウエア感染・アカウント乗っ取り・フィッシング・Webサイト改ざんなどサイバー攻撃を起因とする情報漏えい事案(漏えいの可能性を含む。公表後の調査で漏えいが確認されなかった事案も含む)。誤送信・紛失・内部不正などの人的要因、および注意喚起・統計などの被害事案以外の記事は除く。
- 【対象期間】2022年1月1日~2026年10月31日に初報があった事案2,041件(2022年301件、2023年275件、2024年376件、2025年428件、2026年661件)。各年とも同じ手順で集計。
- 【調査期間】2026年10月
- 【集計方法】組織名・サービス名で照合し事案単位に統合。初報日の月に1件として計上。共通の委託先・サービスへの攻撃で複数組織が公表した場合は1事案とした。事案リストは全件の見出しを目視で確認し、被害事案でない記事の除外と、続報・共通委託先の事案の統合を行った。
- 【留意事項】2026年は10月31日までの公表分(公表の遅れや続報により、10月の事案数・件数は今後変わる可能性がある)。「漏えい情報件数」は、記事・開示資料で示された漏えい(可能性を含む)の件数・人数・アカウント数の最大値で、同一人物の重複を含む。個人情報・会員情報・アカウント情報などを対象とし、迷惑メールの送信数、不正ログインの試行回数、画像等のデータ件数は除く。「延べ件数」は1事案が複数の項目を含む場合に各項目に事案の件数を計上したもの(カード・口座など一部の対象者だけに含まれる項目は判明件数で計上)。
この記事の筆者

関連記事

1秒に約135回のサイバー攻撃を検知! 3カ月で約10.7億件、日本発の攻撃は約3.5倍【CSC調べ】
10月21日 6:00

2025年のランサムウェア攻撃で最も被害が多かった業種は? 復旧費「1,000万円以上」が5割超【警察庁サイバー警察局調べ】
3月24日 6:00

2025年の個人情報漏えい、被害人数は3,063万人 大型事故多発で前年比93%増【TSR調べ】
2月6日 6:00

2025年初頭のWebアプリケーションへのサイバー攻撃、1日約692万件・1秒で約80回!【サイバーSC調べ】
2025年5月26日 8:30

「製造業」が狙われる? 2024年のサイバー攻撃 3日に1回、個人情報は計2,100万件流出【サイバーセキュリティクラウド調べ】
2025年4月3日 8:00

2024年 上場企業の個人情報漏えい・紛失事故189件過去最多に、被害人数1,586万人超【東京商工リサーチ調査】
2025年1月23日 8:10
筆者の人気記事

Gmailへのメールが届かなくなる? 2024年6月までにやるべき3つの対応
2024年4月3日 7:00

Z世代で流行った言葉「エッホエッホ」って何? 2025年上半期トレンドがカオスすぎる【Z総研調べ】
2025年6月6日 8:00

ボーナスが高い職種ランキング2025! 年間ボーナス平均額は「120.7万円」に急上昇【パーソルキャリア調べ】
2025年11月17日 8:00

【2021年】最新技術ランキング12選 注目の先進テクノロジートレンド【ラックスリサーチ調べ】
2020年11月20日 14:00

男子中学生の将来なりたい職業、「公務員」が初の1位に!「YouTuber」はまさかの急落【ソニー生命調べ】
2025年8月7日 8:00

好きな回転寿司チェーン店TOP3! 全国1位はスシロー? はま寿司? くら寿司?【LINEリサーチ調べ】
2023年12月18日 8:40